Мы много пишем о том, что безопасность начинается с простого правила: чем меньше чужого кода рядом с вашими данными, тем меньше поводов для беспокойства. Для сайтов это означает писать без CMS и плагинов. Но есть место, где чужой код неизбежен и где его больше всего, — браузер сотрудника.
Каждый день люди в компании открывают десятки сайтов: поставщиков, госпорталы, электронные площадки, почту, поиск. Каждая страница — это чужой код, который выполняется прямо на рабочем компьютере, рядом с корпоративной сетью, файлами и учётными записями. Антивирусы и фильтры помогают, но принцип остаётся прежним: код с неизвестного сайта исполняется там, где лежит всё ценное.
Сегодня мы рассказываем о системе, которая меняет этот принцип. Её разработала компания team-73, основатель которой — участник нашей команды.
Идея: запускать не у себя
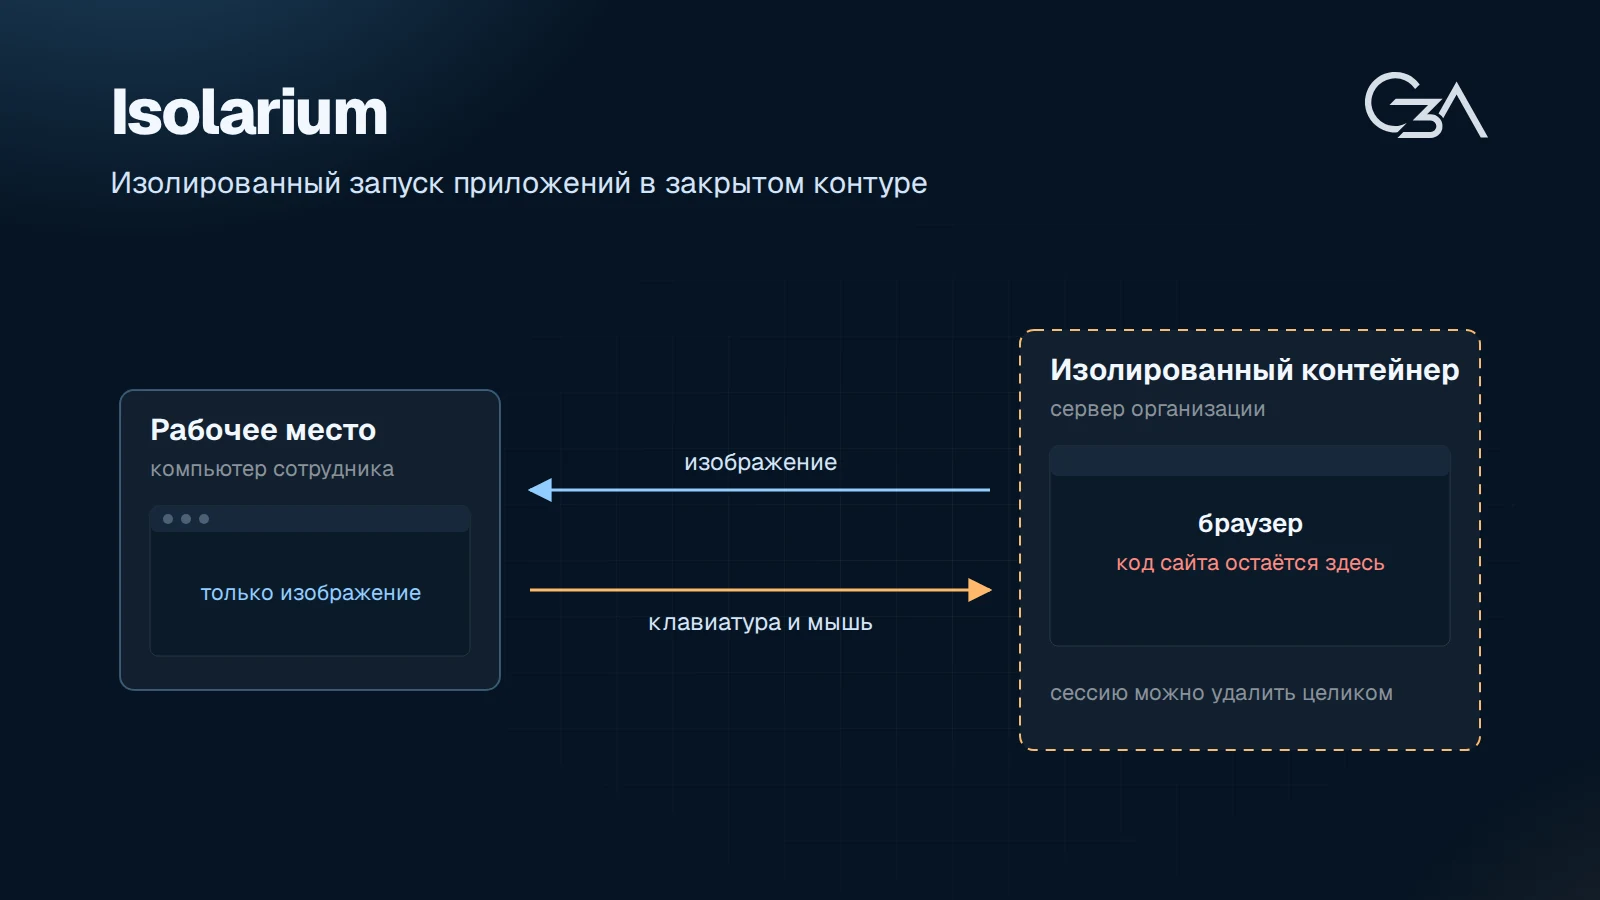
Isolarium — система изолированного запуска приложений. Суть в одном предложении: браузер или другая программа работает не на компьютере сотрудника, а в отдельном изолированном контейнере на сервере организации. На экран сотрудника приходит только изображение, а обратно передаются нажатия клавиш и движения мыши.
Для человека это выглядит как обычная работа: он открывает портал, запускает назначенный ему браузер и пользуется им как привычно. Разница видна только изнутри.
- Код сайта до рабочего компьютера не доходит. Вредоносный скрипт, если он попадётся, выполнится в контейнере, а не рядом с корпоративными данными.
- Сессию можно просто удалить. Контейнер перезапускается или уничтожается целиком, вместе со всем, что в нём оказалось.
- Файлы проходят через контроль. Загрузки и скачивания проверяются через центральный DLP-шлюз, а не попадают на диск напрямую.
- Устройства выдаются по назначению. Доступ к камере, микрофону и USB настраивается отдельно для каждого приложения.
Для каких задач
Выход в интернет из закрытого контура. Сотрудникам организации с изолированной сетью иногда нужны внешние сайты. Обычно это решают отдельными компьютерами «для интернета» или дырами в периметре. Здесь внешний сайт открывается в контейнере, а во внутреннюю сеть попадает только изображение.
Работа с электронной подписью и российской криптографией. В комплекте поставляется Chromium с поддержкой ГОСТ-алгоритмов — для сайтов, которые используют TLS по российским стандартам, и для работы с электронной подписью. Отдельно доступен Яндекс Браузер.
Контролируемый набор программ. Каждый пользователь видит только назначенные ему приложения. Это удобно для подрядчиков, временных сотрудников и рабочих мест с ограниченным доступом: не нужно настраивать каждый компьютер, всё управляется централизованно.
Не только браузеры. Система умеет запускать Android-оболочки и полноценные рабочие столы — в тех же изолированных условиях.
Управление и контроль
Администратор управляет пользователями, группами и ролями, назначает приложения и их версии, видит активные сессии и может перезапустить, остановить или удалить любую из них. Журналы и графики показателей собираются в административной панели.
Для входа поддерживаются многофакторная аутентификация, RADIUS, LDAP, OAuth и OIDC, то есть систему можно подключить к существующему каталогу пользователей организации. Компоненты системы общаются между собой по взаимно проверяемому TLS.
Где разворачивается
Isolarium работает на инфраструктуре организации. Вариантов установки четыре:
- В существующий кластер Kubernetes — через Helm, с внутренним хранилищем образов.
- На k3s — платформа и ядро ставятся комплектом, через командную строку или графический установщик.
- On-premise — в закрытом контуре на серверах организации.
- Air-gap — полностью без доступа к интернету: установочный пакет с проверкой целостности и локальным хранилищем образов.
Программа зарегистрирована в Роспатенте: свидетельство о государственной регистрации программы для ЭВМ № 2026680012.
Почему мы о нём рассказываем
Первая причина — человеческая: это разработка нашего коллеги, и мы хорошо знаем, как она устроена. Вторая — тематическая: это та же мысль, о которой мы пишем в каждой статье. Мы убираем чужой код с сайтов; Isolarium убирает чужой код с рабочих мест. Это два конца одной мысли.
И третья, которая нам особенно симпатична. Если открыть журнал изменений на сайте продукта, видно, как команда последовательно заменяла готовые сторонние компоненты собственными: систему идентификации, прокси, инструмент поставки, видеокодек. Основные части написаны заново на Rust. Это тот же путь, по которому идём мы: меньше чужих зависимостей — меньше того, что может подвести в неподходящий момент.
Как попробовать
Если в вашей организации есть закрытый контур, требования к работе с электронной подписью или просто желание убрать браузеры сотрудников подальше от корпоративных данных — напишите на info@g3a.ru. Ответим сами, обсудим задачу и подключим разработчиков для демонстрации и пилотного запуска. Стоимость — по запросу.
Подробнее о продукте — на странице Isolarium у нас на сайте, журнал изменений — на сайте разработчика.