Интернет из закрытого контура
Сотрудникам изолированной сети иногда нужны внешние сайты. Вместо отдельных компьютеров «для интернета» и исключений в периметре — внешний сайт открывается в контейнере, а во внутреннюю сеть попадает только изображение.
Isolarium запускает браузеры и другие программы в изолированных контейнерах на сервере организации. Сотрудник видит и пользуется ими как обычно, но код открытых сайтов до его рабочего места не доходит. Работает в том числе в закрытом контуре, без доступа к интернету.
Каждая открытая страница — это чужой код, который браузер выполняет прямо на рабочем компьютере, рядом с корпоративной сетью, файлами и учётными записями. Isolarium переносит это выполнение на сервер.
Браузер работает в отдельном контейнере. На экран сотрудника приходит только изображение, обратно передаются нажатия клавиш и движения мыши. Если на странице окажется вредоносный скрипт, он выполнится в контейнере, а контейнер можно перезапустить или удалить целиком.
Сотрудникам изолированной сети иногда нужны внешние сайты. Вместо отдельных компьютеров «для интернета» и исключений в периметре — внешний сайт открывается в контейнере, а во внутреннюю сеть попадает только изображение.
В комплекте Chromium с поддержкой российской криптографии — для сайтов с TLS по ГОСТ и работы с электронной подписью: госпорталы, электронные площадки. Отдельно доступен Яндекс Браузер.
Каждый пользователь видит только назначенные ему приложения. Не нужно настраивать и контролировать чужие компьютеры: доступ выдаётся и отзывается централизованно.
В тех же изолированных условиях запускаются Android-оболочки и полноценные рабочие столы.
Каждый пользователь получает доступ только к своему набору программ.
Пользователи, группы и роли, подключение к внешним каталогам.
Загрузки и скачивания проверяются через центральный DLP-шлюз.
Камера, микрофон и USB выдаются отдельно для каждого приложения.
Перезапуск, остановка и удаление любой пользовательской сессии.
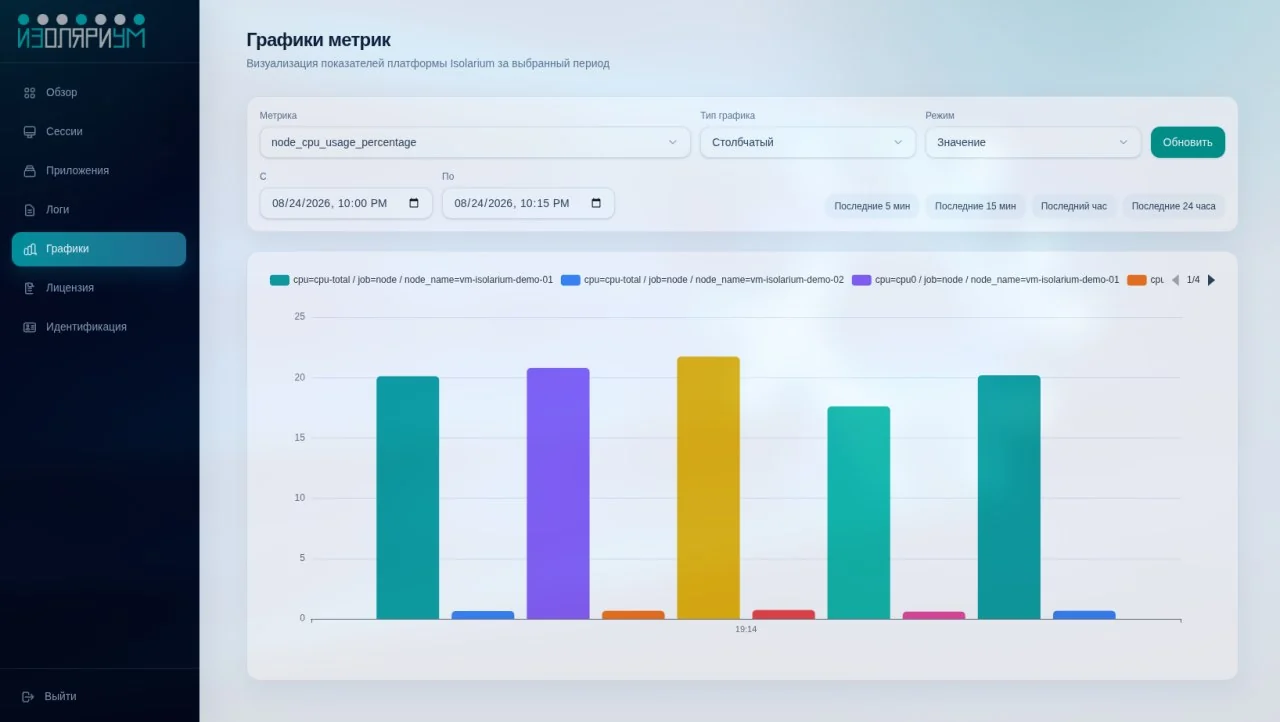
Сессии, логи и графики нагрузки в административной панели.
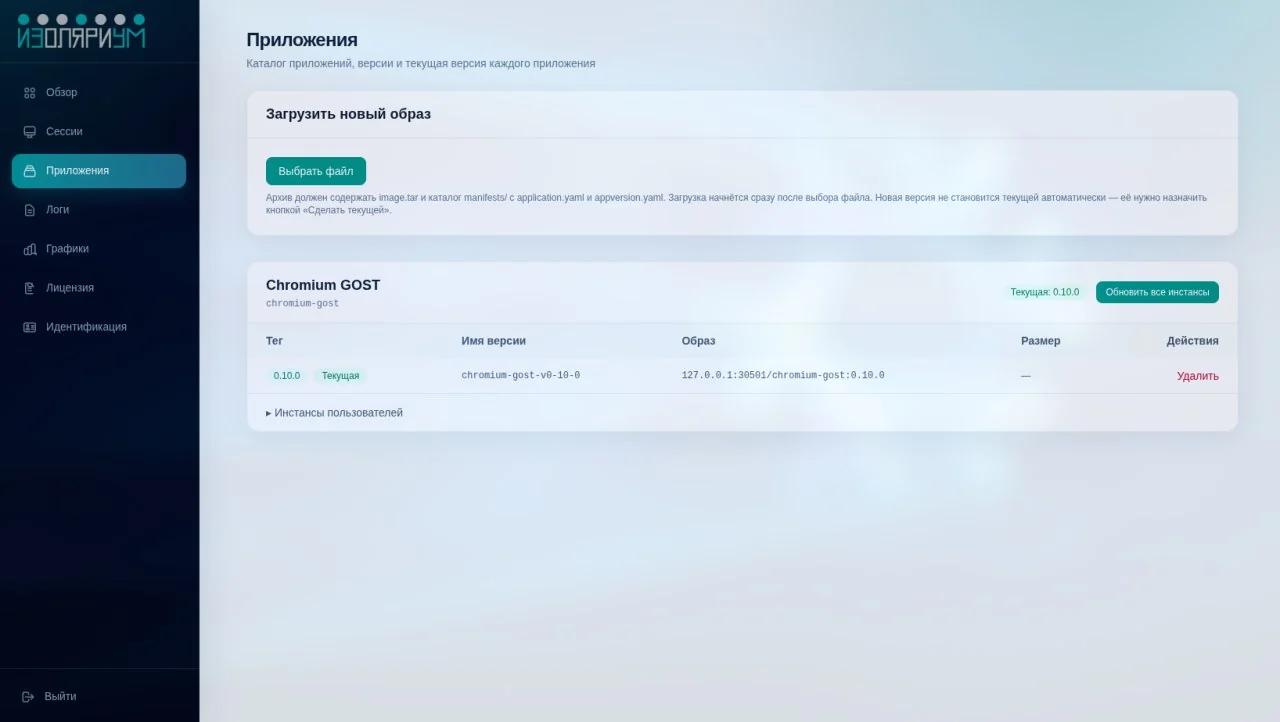
Подготовленные пакеты, текущие версии и режимы обновления.
MFA, RADIUS, LDAP, OAuth и OIDC; взаимный TLS между компонентами.
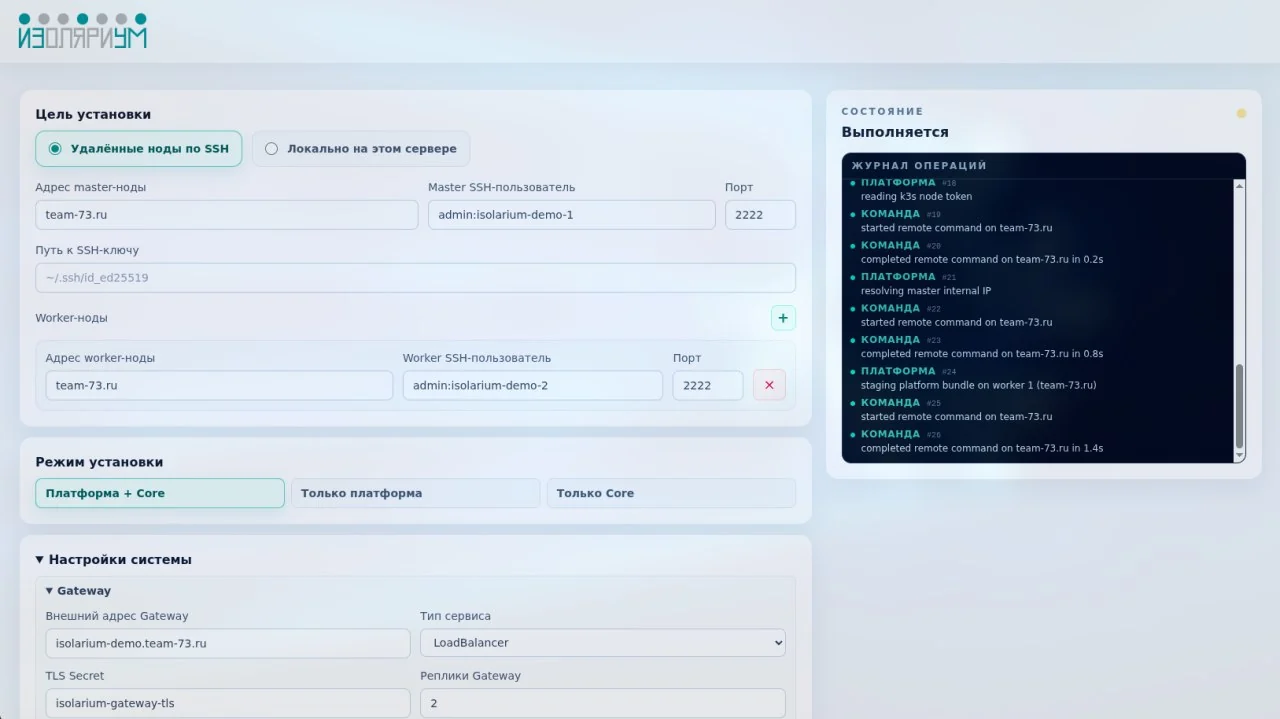
Isolarium работает на инфраструктуре организации. Вариант установки выбирается под существующую платформу и требования к изоляции.
Установка в существующий кластер через Helm, с внутренним хранилищем образов и подписанным пакетом.
Платформа и ядро ставятся комплектом — через командную строку или графический установщик с проверкой окружения.
Работа в закрытом контуре на серверах организации: TLS, выделенное хранилище, панель администратора.
Полное развёртывание без доступа к интернету: установочный пакет с проверкой целостности и локальным хранилищем образов.
Isolarium разработан компанией team-73, её основатель — участник нашей команды. Напишите нам: ответим сами, обсудим задачу и подключим разработчиков для демонстрации и пилотного запуска.
Стоимость — по запросу, она зависит от числа пользователей и варианта внедрения.
Свидетельство о государственной регистрации программы для ЭВМ № 2026680012. Подробное описание и журнал изменений — на сайте продукта.