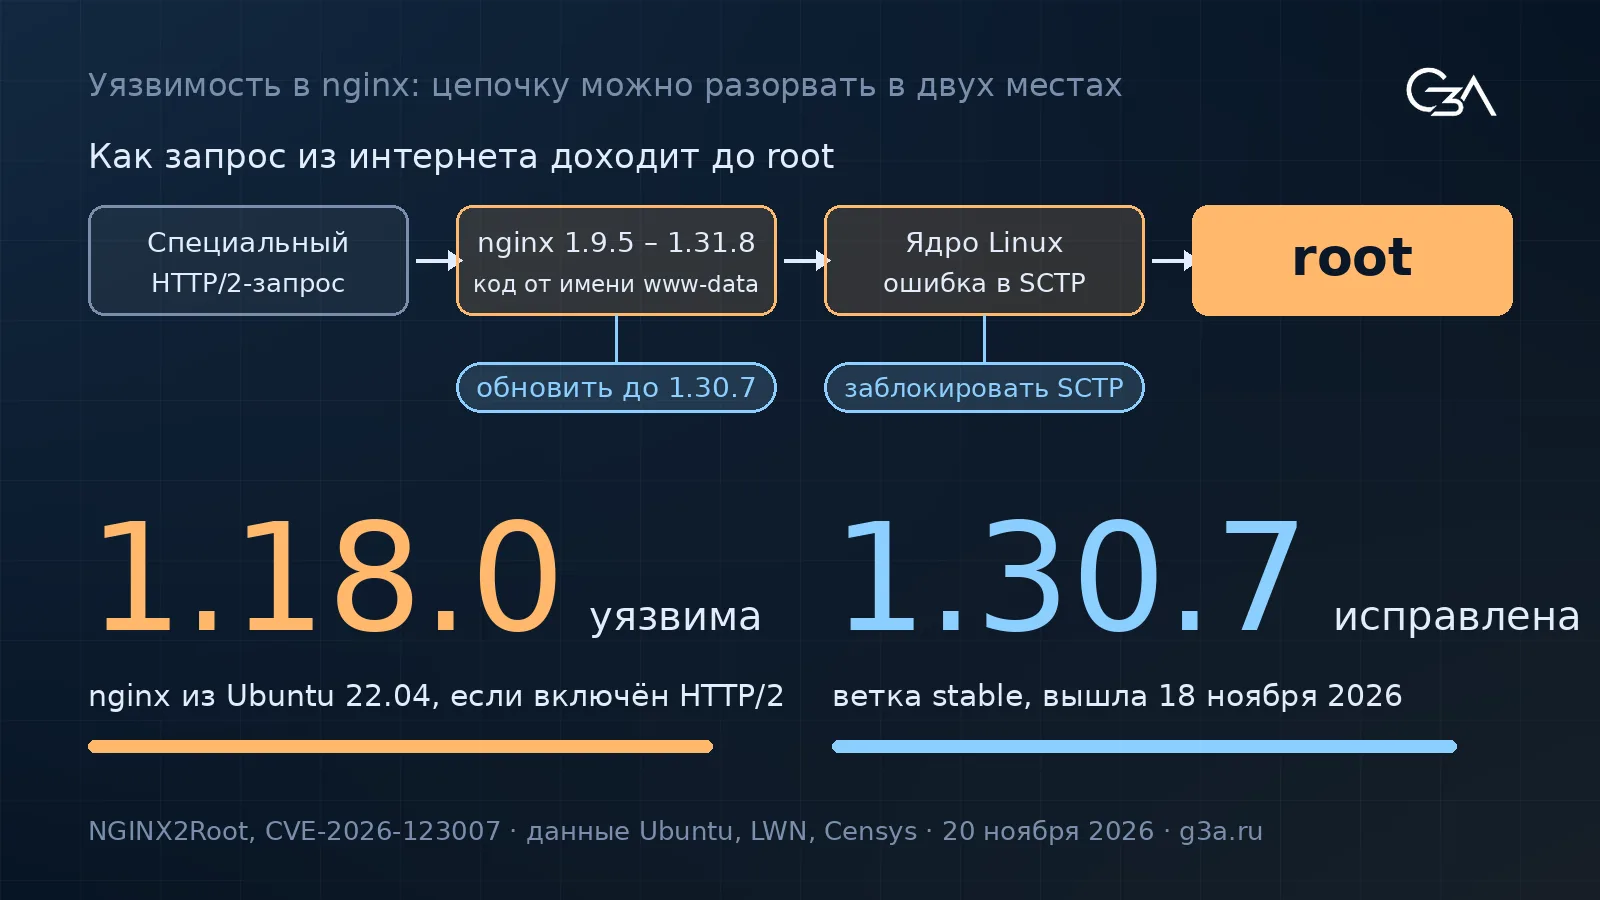
Если ваш сайт работает на nginx, эта новость про вас. 18 ноября 2026 года вышли исправления для уязвимости, которая позволяет постороннему без логина и пароля выполнить команды на сервере. Разберём, насколько это серьёзно, чем закрыться прямо сейчас и как обновиться, не уронив сайты.
Сначала о словах. nginx — программа, которая отдаёт сайты посетителям (веб-сервер). Какая версия стоит у вас, покажет команда nginx -v или хостинг-провайдер. CVE — номер уязвимости в общем каталоге.
Что случилось
Уязвимость получила номер CVE-2026-123007, а набор найденных ошибок исследователи назвали NGINX2Root. Ошибка сидит в обработке протокола HTTP/2, по которому работает большинство современных сайтов: специально составленный запрос переполняет память процесса nginx. Исправления вышли в версиях 1.30.7 (стабильная ветка, stable) и 1.31.9 (свежая ветка, mainline). Уязвимы почти все версии, начиная с 1.9.5. В их числе nginx 1.18.0, который по умолчанию стоит на Ubuntu 22.04. По данным Ubuntu на 18 ноября, готового исправленного пакета в её репозиториях ещё не было.
Насколько это серьёзно
Опасно, но паниковать не нужно. Чтобы захватить сервер целиком, атакующему нужны два звена, а не одно:
| Звено цепочки | Что получает атакующий | Чем закрывается |
|---|---|---|
| 1. Ошибка в nginx | Права пользователя www-data: он видит всё, что видит сам nginx, включая файлы сайтов |
Обновление nginx до 1.30.7 или отключение HTTP/2 |
| 2. Ошибка в ядре Linux (подсистема SCTP) | Права root, то есть полный контроль над сервером | Блокировка модуля SCTP; исправления ядра пока нет |
Ошибка в SCTP появилась в ядре 4.15, патча для неё на момент написания нет. SCTP — редкий сетевой протокол, нужный в основном телеком-системам, обычным сайтам он не нужен, поэтому его можно отключить. Публичному эксплойту, по сообщениям, требуется около 128 ГБ трафика в одном соединении. Но это слабое утешение: такие вещи доводят до быстрой версии быстро.
Быстрая защита, если обновиться сегодня не получится
Отключение HTTP/2 закрывает уязвимость. Для обычных сайтов это незаметно: браузеры переходят на более старый HTTP/1.1. Уберите слово http2 из строк listen в конфигурации сайтов (listen 443 ssl;) и выполните:
nginx -t && systemctl reload nginxИсключение: если вы отдаёте gRPC (директива grpc_pass), без HTTP/2 он работать не будет.
Как обновиться: Ubuntu 22.04, nginx и обычный сайт
Эту схему мы прошли на собственных серверах с Ubuntu 22.04: сайты продолжили работать, единственная правка понадобилась в записи listen для HTTP/2 (шаг 7). Все команды выполняются от root. Перед началом сделайте снимок сервера или хотя бы копию настроек: cp -a /etc/nginx /root/nginx-backup. Начинайте с одного некритичного сервера.
Шаг 1. Заблокировать модуль SCTP
grep CONFIG_IP_SCTP /boot/config-$(uname -r)
echo "install sctp /bin/false" > /etc/modprobe.d/disable-sctp.conf
echo "install sctp_diag /bin/false" >> /etc/modprobe.d/disable-sctp.conf
modprobe sctp; echo $?
В первой строке должно быть =m: SCTP подключается как модуль, и его можно блокировать. Если там =y, он встроен в ядро, и этот способ не подходит. Последняя команда должна вывести 1: это значит, что блокировка работает. Если до этого lsmod | grep sctp показывал модуль, перезагрузите сервер. Пустой вывод lsmod сам по себе не защита: ядро подгружает модуль при первом обращении. Если на сервере работает телеком-софт (Asterisk, Kamailio и подобные), блокировку не делайте.
Шаг 2. Посмотреть список установленных модулей
dpkg -l | grep -i nginx
ls -l /etc/nginx/modules-enabled/
Вместе с nginx Ubuntu ставит набор дополнительных модулей: libnginx-mod-* (обычно geoip2, image-filter, xslt-filter, mail, stream). Модули Ubuntu несовместимы с пакетами nginx.org, и именно они чаще всего ломают такое обновление.
Шаг 3. Проверить, используются ли модули в сайтах
nginx -T > /root/nginx-full-before.txt 2>&1
grep -nE '^\s*(geoip2|image_filter|xslt_|mail\s*\{|stream\s*\{)' /root/nginx-full-before.txt
Первая команда сохраняет весь действующий конфиг в один файл. Пустой вывод второй — хороший знак, но решающая проверка в следующем шаге.
Шаг 4. Если модули не используются: отключить их
mkdir -p /root/modules-enabled-disabled
mv /etc/nginx/modules-enabled/*.conf /root/modules-enabled-disabled/
nginx -t
Если в ответ пришло syntax is ok и test is successful, весь ваш конфиг, то есть все сайты сразу, работает без модулей, и можно идти дальше. Работающий nginx при этом не затронут. Если пришла ошибка, прочтите сноску* ниже и остановитесь.
Шаг 5. Подключить репозиторий nginx.org
apt install -y curl gnupg2 ca-certificates lsb-release ubuntu-keyring
curl -fsSL https://nginx.org/keys/nginx_signing.key | gpg --dearmor > /usr/share/keyrings/nginx-archive-keyring.gpg
echo "deb [signed-by=/usr/share/keyrings/nginx-archive-keyring.gpg] http://nginx.org/packages/ubuntu $(lsb_release -cs) nginx" > /etc/apt/sources.list.d/nginx.list
printf 'Package: *\nPin: origin nginx.org\nPin-Priority: 900\n' > /etc/apt/preferences.d/99nginx
apt update
apt-cache policy nginx
В последнем выводе в строке Candidate должна стоять версия 1.30.7 или новее из ветки 1.30, а в списке — адрес nginx.org/packages/ubuntu. Это стабильная ветка: в ней меньше изменений, чем в свежей, а исправление то же.
Шаг 6. Обновить nginx, сохранив существующий конфиг
apt-get -s -o Dpkg::Options::="--force-confold" install nginx | grep -E '^(Inst|Remv|Conf)'
apt-get install -o Dpkg::Options::="--force-confold" nginx
Первая команда ничего не устанавливает, а показывает план. В строках Remv ожидаемо появятся nginx-common, nginx-core и libnginx-mod-*. Если там есть что-то ещё (PHP, certbot и другие нужные вам пакеты), остановитесь. Параметр --force-confold оставляет ваш nginx.conf: без него пакет заменит файл стандартным, в котором нет подключения папки sites-enabled, и все сайты пропадут. Не делайте apt purge старых пакетов: он удаляет их файлы настроек.
Шаг 7. Проверить конфиг и запустить
grep -n "sites-enabled" /etc/nginx/nginx.conf
grep -n "^user" /etc/nginx/nginx.conf
ls /etc/nginx/conf.d/default.conf
nginx -t && systemctl restart nginx
nginx -v
tail -n 50 /var/log/nginx/error.log
В nginx.conf должна быть строка include /etc/nginx/sites-enabled/*; и строка user www-data;. Если в папке conf.d появился файл default.conf, переименуйте его: mv /etc/nginx/conf.d/default.conf /etc/nginx/conf.d/default.conf.disabled. Если нет папки snippets, скопируйте её из резервной копии. Ответы 403 и 502 чаще всего означают неверного пользователя в user или права на сокет PHP-FPM.
Старая запись listen 443 ssl http2; в новых версиях устарела. Пишите так: listen 443 ssl;, listen [::]:443 ssl; и отдельной строкой http2 on;. Эту правку мы делали на своих серверах. После неё откройте каждый сайт в браузере.
* Когда эта инструкция не подходит. Она рассчитана на случай, когда модули Ubuntu не используются. Если шаг 4 закончился ошибкой (unknown directive или похожей), ваши сайты зависят от модуля, и вовремя остановитесь. Верните ссылки: mv /root/modules-enabled-disabled/*.conf /etc/nginx/modules-enabled/. Замена модулей требует отдельного плана: для части из них готовых пакетов на nginx.org может не быть. Пока пользуйтесь быстрой защитой (отключением HTTP/2) и следите за обновлениями Ubuntu: если в списке изменений пакета (apt changelog nginx) появится CVE-2026-123007, обновитесь штатно, ничего не меняя.
Чего мы не знаем
- Выйдет ли для Ubuntu 22.04 исправленный пакет и когда. На 18 ноября Ubuntu отмечала свой nginx как уязвимый на всех поддерживаемых релизах. Если исправление появится, штатное обновление проще нашей схемы.
- Остальные ошибки из набора. По описаниям, они относятся к особым настройкам: проксированию, обращениям к другим серверам по HTTP/2 или HTTP/3, почтовому модулю. К обычному сайту они, судя по описаниям, отношения не имеют, но мы проверяли это только по описаниям, а не сами.
- Подробности ошибки в ядре и сроки её исправления. Пока патча нет, мы советуем блокировать SCTP, и этот совет опирается на рекомендацию исследователей.
- Как схема поведёт себя на других системах. Мы проверяли её на Ubuntu 22.04. Для других версий проверьте на nginx.org, что для них есть пакеты.
Источники
- Описание, оценка опасности и статус пакета nginx по релизам Ubuntu на 18 ноября 2026 года — страница CVE-2026-123007 на сайте Ubuntu.
- Исправленные версии 1.30.7 и 1.31.9 — разбор на SoftAntenna; диапазон уязвимых версий, начиная с 1.9.5, — сводка ifin.network.
- Цепочка с ошибкой ядра SCTP, отсутствие патча для ядра и рекомендация блокировать SCTP — материал LWN и страница исследователей Xint.
- Права рабочего процесса nginx и около 128 ГБ трафика для публичного эксплойта — материал iTnews.
- Отключение HTTP/2 как способ защиты и состав остальных ошибок набора — трекер Censys.