Если в вашем сайте работает российский модуль — купленный в Маркетплейсе, заказанный у подрядчика, доставшийся вместе с шаблоном, — узнать об уязвимости в нём можно двумя способами. Зайти руками на сайт банка данных ФСТЭК и прочитать глазами. Или скачать выгрузку всей базы и сравнить её с той, что качали в прошлый раз. Распакованный файл весит около 560 мегабайт.
Письма не будет: подписки «сообщите мне, когда появится запись про этот продукт» не существует. Зарубежные базы, на которые смотрят все автоматические сканеры мира, про такой модуль, скорее всего, не узнают никогда. Ниже три документированных случая: два про уязвимости, которые не вышли за пределы российской базы, и один про уязвимость, которая шла в обратную сторону девять с половиной месяцев.
Это не статистика. Закономерности мы здесь не выводим и ничего не считаем — три карточки показывают, что так бывает и что обратного никто не обещал.
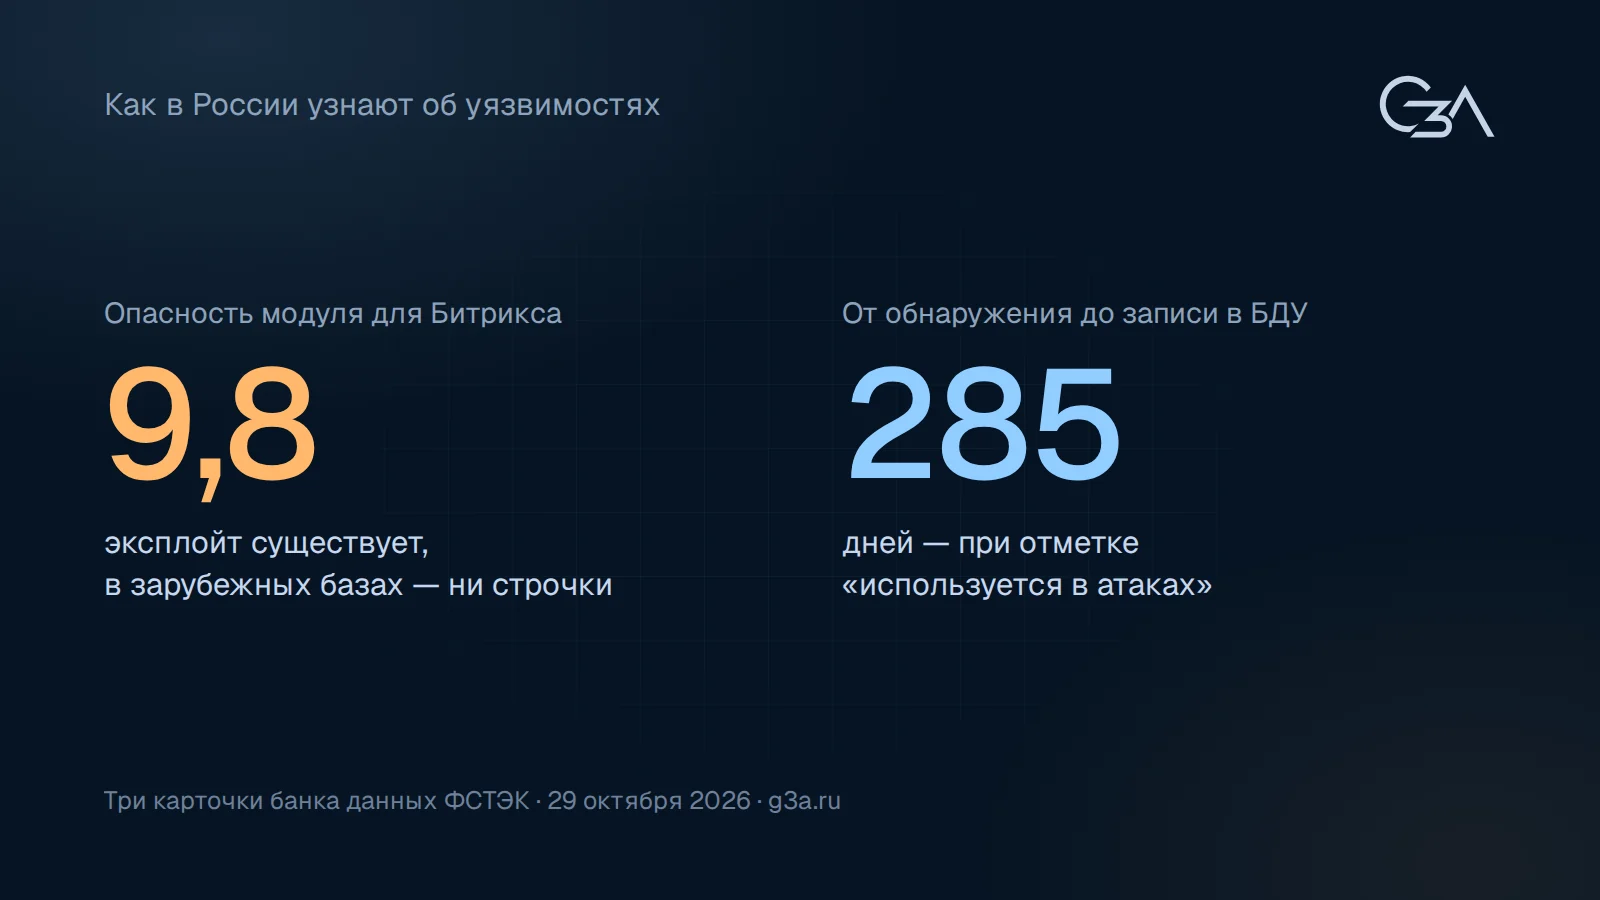
9,8 из 10 — и ни одной строчки в мировых базах
Обе уязвимости ниже — в сторонних модулях для 1С-Битрикс. Не в самой платформе: её бюллетени тут не помогут.
| Запись | Модуль и разработчик | Опасность |
|---|---|---|
| БДУ:2026-07769 | «Yandex SpeechKit», ООО «Бквсофт.ком», версии до 0.0.2 | 9,8 из 10 |
| БДУ:2026-06445 | «Настраиваемая форма обратной связи», ООО «АБВ сайт», версии до 1.2 | 9,6 из 10 |
Оценки даны по шкале CVSS 3.1, где 10 — максимум. У первой уязвимости тип — отсутствие проверки входа для критичной функции: обращаться к ней может кто угодно. У второй — неограниченная загрузка файлов опасного типа, то есть посетитель может положить на сервер то, что потом сам же и запустит.
Для обеих существует работающий эксплойт. Обе подтверждены разработчиками и закрыты обновлением. Обе нашла одна организация — АО НИП «Информзащита».
Теперь главное. В карточке БДУ есть поле «Идентификаторы других систем» — туда вписывают номера той же уязвимости в иностранных базах. У первой записи там стоит «Данные уточняются», у второй оно пустое. Мы проверили сами: искали в американской базе NVD по названию модуля, по имени разработчика и по латинской транслитерации — ни одной записи.
Виноватых в этой истории нет. Исследователи нашли, разработчики починили, ФСТЭК опубликовала — все сделали свою работу. Просто дальше информация никуда не пошла, да и не должна была: зарубежные базы наполняют зарубежные исследователи, которым модуль с парой сотен установок в рунете не нужен ни для чего.
Неприятно другое. Любой сканер уязвимостей, любой сервис мониторинга и любой ИИ-ассистент, который сверяется с мировыми базами, на этих двух уязвимостях промолчит. Не потому, что ошибётся, — для него их просто не существует.
И одна честная оговорка про первую карточку: дата публикации в ней стоит на день раньше даты выявления — 4 и 5 июня. Либо поля означают не то, что кажется, либо это опечатка. Объяснения у нас нет.
Девять с половиной месяцев в обратную сторону
Тот же механизм работает и в другом направлении.
БДУ:2026-05933 — уязвимость Livewire, популярной библиотеки для Laravel. У неё есть мировой номер: CVE-2025-54068, и она позволяет выполнить чужой код на сервере. Выявлена 17 июля 2025 года. В российскую базу попала 28 апреля 2026 года. Между этими датами 285 дней.
Это не тихая дыра, о которой все забыли. В карточке БДУ стоит отметка «Сведения об инцидентах ИБ: используется в атаках», а ссылки ведут в каталог активно эксплуатируемых уязвимостей американского агентства CISA. Про саму уязвимость мы писали ещё в разборе Laravel.
То есть организация, которая по уставу или по привычке ориентируется на российские реестры, узнала об активно используемой в атаках уязвимости через девять с половиной месяцев после её обнаружения. Всё это время заплатка существовала.
Почему нельзя просто подписаться
Напрашивается очевидный ответ: ну хорошо, две базы, каждая со своими пробелами — давайте следить за обеими машинно, это обычная инженерная работа.
С зарубежными так и получается. С российской — нет, и складывается это из четырёх разных вещей, которые легко спутать.
Официальный путь рассчитан на человека. Данные открыты и бесплатны: есть сайт с поиском, есть страница со списком каналов RSS и Atom, есть официальная выгрузка vulxml — весь банк одним файлом. В снимке, который сделало одно из зеркал, 86 664 записи. Чего нет — так это способа сказать «следи за продуктами этой фирмы и напиши мне, когда что-то появится». Машинный путь ровно один: скачать всё и сравнить с предыдущей версией. Инструмент для этого вы напишете себе сами.
Доступ закрыт по стране. Сайт отдаёт страницы только с российских адресов. Автор неофициального зеркала описывает последствия буквально: «bdu.fstec.ru геоблокирует всё, что не Россия: Claude Cloud, GitHub Actions ubuntu-latest, AWS, GCP — туда не попадут». Если сборка вашего проекта живёт в зарубежном облаке — а у большинства проектов она живёт именно там, — до официального источника она не дотянется. Изнутри страны автоматика при этом работает нормально: тот же автор обновляет снимок, просто скачивая выгрузку с российского адреса, а инструменты вроде RedOSPackageUpdater строят из неё локальный каталог уязвимостей и ни на какие блокировки не жалуются.
Вежливые роботы не читают. Этот барьер легко спутать с предыдущим, а он совсем другой. В правилах для роботов сайт просит обходчиков не ходить по карточкам. Просьба — не блокировка: она одинакова для всех адресов и исполняется добровольно. Поэтому страницы не читает ровно тот, кто правила соблюдает, — добросовестные инструменты. Проверить это можно за минуту и без нас: попросите любого ИИ-ассистента открыть карточку БДУ и пересказать её. Мы пробовали, включая страницу со списком лент, — отказ каждый раз. Следствие простое: на вопрос «есть ли известные уязвимости в моём российском модуле» ассистент честного ответа дать не может, потому что до первоисточника не дотягивается.
В итоге вокруг базы выросла самодеятельность. Неофициальное зеркало на GitHub, раздающее ту же выгрузку без геоблока, и сервер к нему, чтобы базу можно было спрашивать из диалога с ИИ. Сделал это один человек. Снимок в зеркале на момент написания датирован 18 апреля — полгода назад. Это не упрёк автору: он вообще не обязан этим заниматься. Это характеристика положения, в котором такие проекты появляются.
Ещё раз: виноватых нет. База существует, пополняется и открыта, выгрузка публикуется, лента есть. Претензия не к закрытости данных — они не закрыты. Она к тому, что путь к ним рассчитан на человека с браузером и российским адресом, а следить за уязвимостями нужно машине и непрерывно.
Что с этим делать
Ничего героического, но и ничего невозможного.
- Составьте список того, из чего собран сайт. Платформа и её версия, каждый модуль и расширение, их версии и — обязательно — названия фирм-разработчиков. Без такого списка следить не за чем: в обеих карточках выше уязвим не Битрикс, а сторонний модуль третьей фирмы.
- Смотрите в две базы, а не в одну. Зарубежное обычно появляется раньше в NVD и бюллетенях GitHub, российское — часто только в БДУ. Отсутствие записи в одной базе не говорит ничего о второй.
- По российским компонентам ищите по разработчику, а не только по названию модуля, и делайте это регулярно — раз в неделю или раз в месяц. Если для ваших продуктов подойдёт лента RSS, это дешевле.
- Проверьте, что ваша автоматика вообще достаёт источник. Если проверки выполняются в зарубежном облаке, они до БДУ не доходят, и вы узнаете об этом не из ошибки, а из тишины.
- Не спрашивайте про российские уязвимости у ИИ-ассистента. До первоисточника он не добирается. Спрашивать его стоит о другом: пусть объяснит, чем опасен тип уязвимости и что именно в вашем случае проверить.
- Отслеживайте разработчика модуля, а не только платформу. Подписка на бюллетени Битрикса не расскажет про модуль фирмы «Бквсофт.ком» — это разные источники.
И последнее, менее техническое. Все три уязвимости выше закрыты, и обновление существовало уже к моменту публикации карточки. Ни одна из них не стала бы проблемой для того, кто вовремя обновляет свои модули. Сложность не в том, чтобы починить, а в том, чтобы узнать.
Коротко
- Две уязвимости в сторонних модулях для Битрикса — 9,8 и 9,6 из 10, с работающими эксплойтами — есть в БДУ и отсутствуют в американской NVD. Для мировых сканеров их не существует.
- Уязвимость Livewire с отметкой «используется в атаках» шла из зарубежных источников в БДУ 285 дней.
- Подписки на уведомления по конкретному продукту нет. Машинный путь один: скачать всю выгрузку (около 560 МБ в распакованном виде) и сравнить с прошлой версией самому.
- Сайт БДУ доступен только с российских адресов: сборка в зарубежном облаке до него не дотянется.
- Правила для роботов просят обходчиков не читать карточки, поэтому ИИ-ассистент до первоисточника не доходит. Проверяется за минуту.
- Все три уязвимости закрыты обновлениями. Трудность не в починке, а в информировании.
Источники
- Карточки БДУ:2026-07769, БДУ:2026-06445 и БДУ:2026-05933 в банке данных угроз безопасности информации ФСТЭК России. Сведения приводятся по полному тексту карточек на 27 октября 2026 года.
- Проверка по зарубежным базам — поиск в NVD по названию модуля, разработчику и транслитерации.
- Геоблокировка и состав официальной выгрузки — неофициальное зеркало БДУ и сервер доступа к нему, снимок от 18 апреля 2026 года.
- Автоматическая работа с выгрузкой изнутри России — RedOSPackageUpdater для серверов RED OS и пакет разбора vulxml, где указан размер документа.
- Про саму уязвимость Livewire — наш разбор Laravel от 6 октября 2026 года.