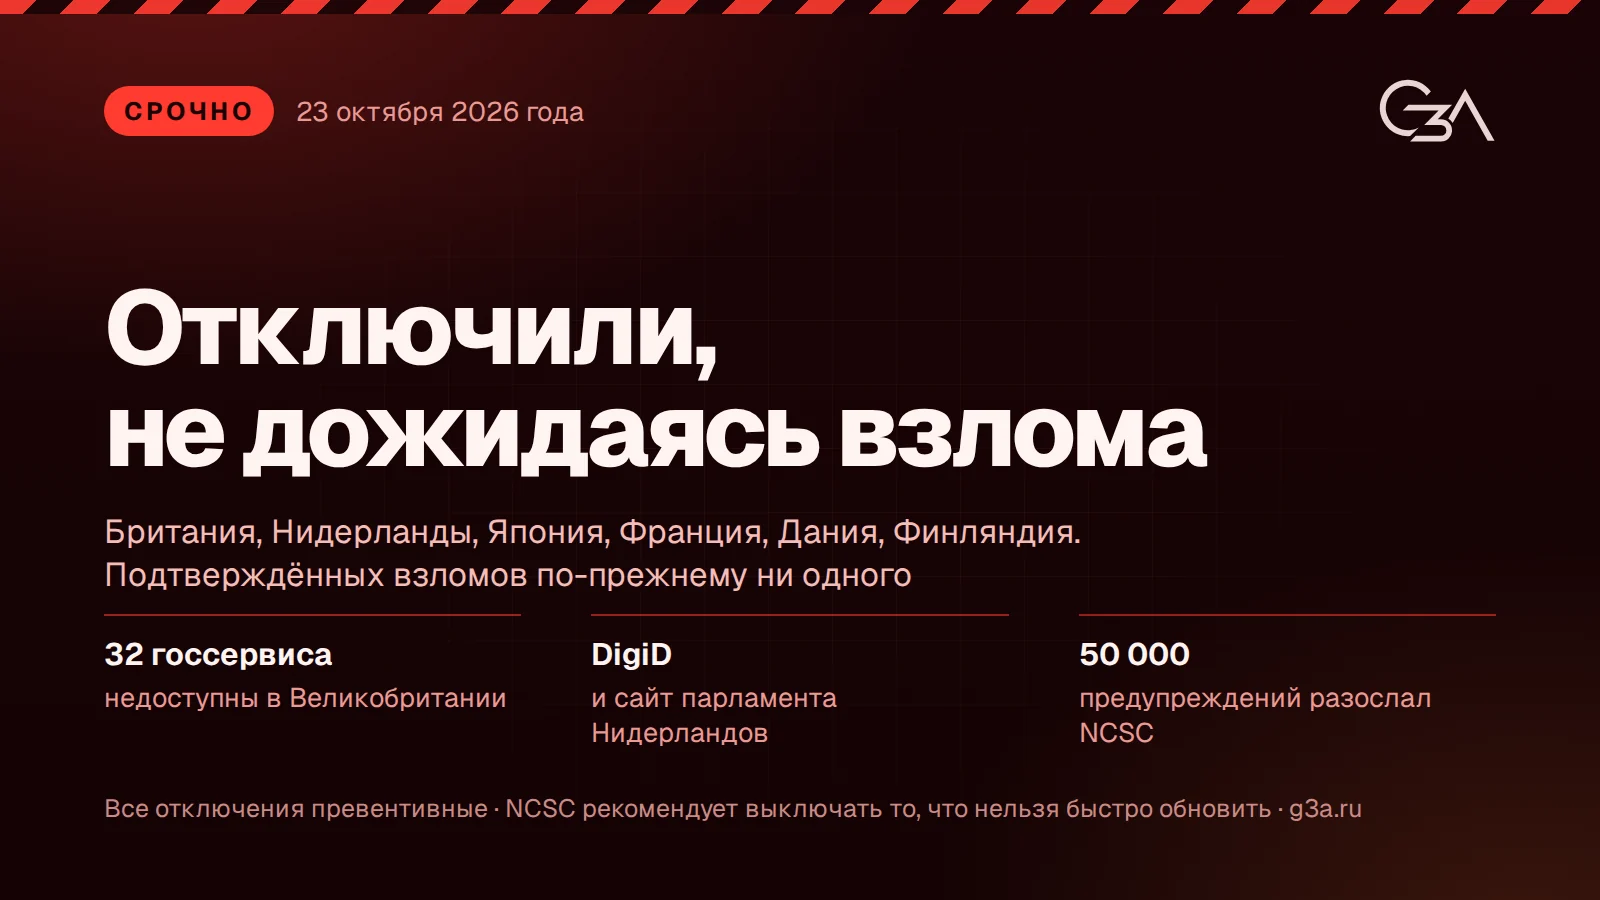
Вчера мы писали про семь японских банков, которые отключили свои сервисы сами. За сутки это превратилось в волну, накрывшую государственную инфраструктуру половины Европы.
В Великобритании недоступны 32 государственных сервиса. В Нидерландах отключали DigiD — национальную систему входа в госуслуги — и сайт парламента.
И по-прежнему ни одного подтверждённого взлома.
Что отключено
Великобритания. Министр по технологиям баронесса Ллойд сообщила в Палате лордов: «32 государственных сервиса недоступны, ещё четыре доступны частично». Технический директор национального центра кибербезопасности NCSC Олли Уайтхаус назвал риск «чрезвычайно серьёзным» и сказал, что организациям страны разослано более 50 000 предупреждений. Управление бюджетной ответственности сняло свой сайт с сети. Даунинг-стрит подчёркивает: это превентивные меры, а не взломы, и крупные критические сервисы не затронуты.
Нидерланды. Отключены сайт парламента, DigiD и портал MijnOverheid. К утру четверга не вернулись сайт института общественного здравоохранения RIVM, линия анонимных сообщений о преступлениях и сайты нескольких центров помощи при домашнем насилии. Глава голландского NCSC Маттейс ван Амелсфорт заявил, что активной эксплуатации в стране не зафиксировано, но рост трафика говорит о том, что уязвимости ищут.
Япония. Mizuho Bank, MUFG Bank, Daiwa Securities, Shizuoka Bank и ещё три банка остановили часть онлайн-сервисов. Следом Japan Airlines, ANA, железнодорожная компания East Japan Railway и сеть Seven-Eleven. Японская банковская ассоциация подтвердила, что межбанковская сеть расчётов не пострадала.
По сообщениям СМИ, первоисточники мы не проверяли: в Финляндии государственный ИТ-оператор Valtori приостановил часть правительственных сервисов; во Франции министерство внутренних дел распорядилось временно закрыть сайты местных органов власти; в Дании компания Kombit отключила несколько государственных платформ, включая систему школьных коммуникаций; фонд Wikimedia приостановил вспомогательные сервисы.
Россия. Несколько изданий 22 октября сообщили, что НКЦКИ через систему ГосСОПКА разослал организациям критической информационной инфраструктуры указание временно ограничивать доступ к ресурсам, которые нельзя быстро обновить. Текст документа публично не опубликован, мы его не видели, и приводим это как сообщение СМИ, а не как установленный факт.
Главное: выключение стало официальной рекомендацией
Вот что в этой истории по-настоящему ново.
Британский NCSC в предупреждении от 21 октября пишет прямо: если немедленно устранить уязвимость невозможно, следует «отключить систему, пока она не будет полностью защищена». Не «ограничить доступ», не «усилить мониторинг» — отключить.
Ещё неделю назад совет «выключите сайт и разбирайтесь» звучал как признание беспомощности, вариант для тех, у кого нет ни денег, ни специалистов. Сегодня это официальная позиция национальных центров кибербезопасности сразу в нескольких странах, и ей следуют парламенты, министерства и банки.
Норма изменилась за двое суток. Если завтра вам придётся выключить свой сайт на день, чтобы спокойно обновиться, — вы будете в компании голландского парламента.
Хронология: почему всё случилось так резко
| Когда | Что |
|---|---|
| 19 августа | Исследователи Wiz находят уязвимости |
| 24 августа | Передают сведения разработчикам PHP |
| 17 октября | Amazon фиксирует первую попытку эксплуатации на серверах-приманках |
| 20 октября | Информация утекает в открытый доступ раньше срока |
| 21 октября | Аварийный выпуск исправлений, на сутки раньше плана. NCSC публикует предупреждение |
| 21–23 октября | Волна отключений: Нидерланды, Британия, Япония, Франция, Дания, Финляндия |
Обратите внимание на две строки: попытки эксплуатации зафиксированы 17 октября, за три дня до утечки. Это значит, что либо кто-то знал об уязвимости до публикации, либо попытка 17 октября — совпадение в общем шуме сканирования. Какая из версий верна, публично пока никто не установил, и мы тоже не будем.
Сколько стоит выключиться
Отключение — не бесплатный ход, и в этой истории видно, чем за него платят.
В Нидерландах среди отключённых оказались сайты служб помощи: линия предотвращения самоубийств и центр помощи при сексуальном насилии. Телефонные линии при этом работали, и к четвергу сайты вернулись. В Дании встала школьная система коммуникаций. В Британии — почти три десятка государственных сервисов, которыми люди пользуются по делу.
То есть «просто выключить» означает, что кто-то не смог подать заявление, записаться к врачу или найти нужный телефон. Это по-прежнему был правильный выбор, но называть его лёгким не надо.
Что делать со своим сайтом
Коротко, подробности — во вчерашней статье.
- Проверьте версию PHP. Нужно 8.2.35, 8.3.36, 8.4.27 или 8.5.12.
- Для ветки 8.1 и старше исправления не существует. Поддержка закончилась 31 декабря 2025 года, нужен переезд на другую ветку.
- Перезапустите PHP-FPM. Установка пакета не перезапускает службу: старый код остаётся в памяти, а версия показывается уже новая.
- Проверьте не только основной сервер, но и контейнеры, тестовые копии и встроенные компоненты сторонних продуктов — PHP прячется в неожиданных местах.
- Посмотрите журналы. Обновление закрывает дыру, но не удаляет то, что через неё могли положить раньше.
Чего мы не знаем
Честный список на сегодняшний день.
Были ли успешные взломы. Подтверждённых нет: об этом заявили немецкое BSI, голландское и британское ведомства, американское CISA, представитель правительства Японии. Но отсутствие подтверждённых взломов через двое суток — это не то же самое, что их отсутствие. Следы находят неделями.
Почему атаки начались до утечки. Версии есть, подтверждения нет.
Сколько это продлится. Часть голландских сайтов не вернулась и на третьи сутки.
И то, что мы говорили вчера и повторим: миллионы попыток означают, что инфраструктура массовой атаки уже построена. Не хватает только надёжного способа довести попытку до конца. Промежутка между первым успешным взломом и массовыми не будет.
Коротко
- Великобритания: 32 государственных сервиса недоступны, ещё четыре частично. Разослано более 50 000 предупреждений.
- Нидерланды: отключались DigiD, портал MijnOverheid и сайт парламента; часть сайтов не вернулась и на третьи сутки.
- Япония: семь банков, две авиакомпании, железная дорога, торговая сеть.
- По сообщениям СМИ, отключения также в Финляндии, Франции и Дании; в России организациям критической инфраструктуры рекомендовано ограничивать доступ к необновляемым ресурсам.
- Подтверждённых взломов нет ни одного. Все отключения превентивные.
- Британский NCSC прямо рекомендует отключать системы, которые нельзя быстро обновить. Выключиться перестало быть крайней мерой и стало официальным советом.
- Уязвимости нашли ещё 19 августа. Аварийный выпуск случился 21 октября из-за утечки информации, на сутки раньше плана.
Источники
- Рекомендация отключать системы — предупреждение NCSC Великобритании от 21 октября 2026 года.
- Число недоступных государственных сервисов, цитата баронессы Ллойд и заявление технического директора NCSC — репортаж ITV News от 22 октября 2026 года.
- Отключения в Нидерландах и заявление главы голландского NCSC — NL Times от 22 октября 2026 года.
- Отключения в Японии и заявление банковской ассоциации — сообщение Jiji Press от 22 октября 2026 года.
- Финляндия, Франция, Дания, Wikimedia и хронология обнаружения уязвимостей — публикация SecurityLab от 21 октября 2026 года, со ссылками на DutchNews, Reuters и блог Wikimedia. Первоисточники по этим пунктам мы не проверяли.
- Сообщение о рекомендации НКЦКИ через ГосСОПКУ — публикация SecurityLab от 22 октября 2026 года. Текст документа публично не опубликован.
- Бюллетени PHP: CVE-2026-109618 и CVE-2026-109619.