Долгие годы разговоры об информационной безопасности сайта были уделом айтишников, а бизнес слушал их вполуха — и, честно говоря, имел на это основания.
Логика была простая и вполне разумная. Сайт компании — штука публичная: он для того и сделан, чтобы его видели все. Секретов внутри нет, денег через него не проводят. Если сломают — восстановим из копии, накажем подрядчика, максимум потеряем пару дней. Исключением были банки, биржи и операторы связи, но там свои правила игры.
В этой логике был экономический смысл: цена аварии равнялась стоимости восстановления. Восстановление стоит недорого, значит, и вкладываться в защиту сверх меры незачем.
За последние два года эта формула перестала работать. Не потому, что сайты стали хуже защищены, и не потому, что хакеры поумнели. Изменилось другое: теперь цену аварии назначает не подрядчик со сметой на восстановление, а закон.
Сколько стоит утечка сейчас
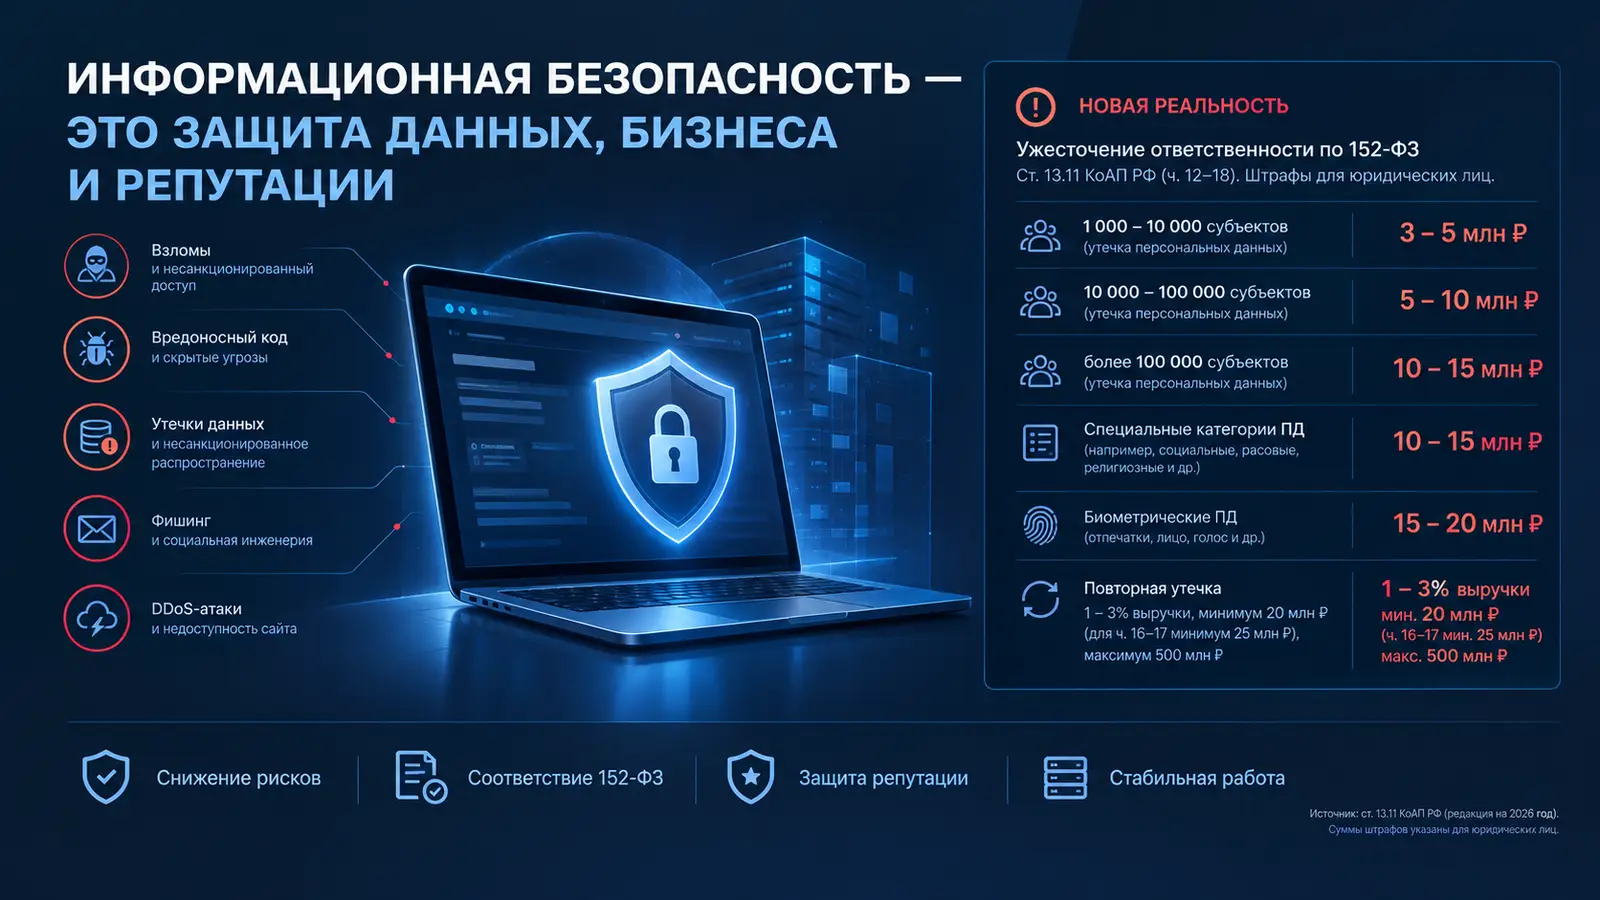
С 30 мая 2025 года в статье 13.11 КоАП действуют новые размеры штрафов. Для организаций и индивидуальных предпринимателей они такие:
| Что произошло | Штраф |
|---|---|
| Утечка данных от 1 000 до 10 000 человек | 3–5 млн рублей |
| Утечка данных от 10 000 до 100 000 человек | 5–10 млн рублей |
| Утечка данных более 100 000 человек | 10–15 млн рублей |
| Не сообщили в Роскомнадзор в течение 24 часов | 1–3 млн рублей сверху |
| Утечка повторно | 1–3% годовой выручки, но не менее 20 и не более 500 млн |
| Обработка данных без уведомления Роскомнадзора | 100–300 тысяч рублей |
Возможность заплатить половину суммы в первые двадцать дней для этих составов отменена.
Обратите внимание на первую строку. Тысяча человек в базе — это совсем немного: для интернет-магазина, клиники, фитнес-клуба, отеля или автосалона столько набегает за несколько месяцев работы. То есть речь не про крупные корпорации, а про обычный бизнес средней руки.
«Вероятность-то невелика»
Это правда, и делать вид, что завтра к каждому придут, было бы нечестно. Цифры за 2025 год выглядят так: Роскомнадзор зафиксировал 118 случаев компрометации баз персональных данных, а штрафов за утечки получили шесть организаций. Самые крупные — по 150 тысяч рублей. Суды в большинстве случаев ограничивались предупреждением: если компания попалась впервые, состоит в реестре малого и среднего бизнеса и сама сообщила об инциденте.
Так что да, вероятность пока невысока. Но в этой арифметике поменялся не первый множитель, а второй.
Риск — это вероятность, умноженная на размер ущерба. Раньше оба множителя были маленькими. Теперь второй вырос в десятки раз, и произведение перестало быть пренебрежимо малым — ровно так же, как с пожаром: вероятность невелика, но страхуются многие.
И первый множитель тоже начал расти. С 28 декабря 2025 года дела по статье 13.11 вернулись в суды общей юрисдикции, которые рассматривают такие нарушения формальнее и строже, чем арбитраж. Специалисты по информационной безопасности сходятся в том, что в 2026 году взысканий станет заметно больше. Практика только разгоняется: закон появился в мае 2025-го, а дела идут годами.
Платит бизнес, а не айтишник
Старая установка «случится — заставим ИТ-отдел исправить и оштрафуем» разбивается о простую вещь: по закону отвечает оператор персональных данных. Оператор — это компания, которой принадлежит сайт. Не подрядчик, не хостинг, не разработчик плагина.
Более того, оператор отвечает и за действия тех, кому поручил обработку. Фраза «это подрядчик не обновил плагин» в суде не работает: обязанность обеспечить безопасность лежит на вас, а с подрядчика вы сможете взыскать только то, что написано в договоре, — обычно это стоимость работ, а не пять миллионов штрафа.
С декабря 2024 года к этому добавилась статья 272.1 УК: за незаконное использование, передачу, сбор или хранение персональных данных предусмотрены принудительные работы или лишение свободы на срок до четырёх лет, а если речь о данных несовершеннолетних, биометрии или специальных категориях — до пяти. Это уже ответственность конкретных людей, а не абстрактного юридического лица.
Обычный сайт «ни о чём» — тоже актив риска
Самое неприятное открытие для большинства владельцев сайтов: чтобы попасть под все эти составы, не нужно быть маркетплейсом с миллионом клиентов. Достаточно обычного корпоративного сайта.
- Любая форма — это персональные данные. Имя и телефон в заявке, почта в подписке, сообщение в обратной связи. Плюс требования к согласию и к политике на сайте.
- Счётчики и пиксели передают данные посетителей третьим лицам, а если сервис зарубежный — ещё и за границу, и это отдельная история с отдельным уведомлением регулятора.
- Забытые формы продолжают работать. Мы регулярно находим на сайтах формы во всплывающих окнах, про которые владелец давно забыл: их никто не открывает, но код рабочий, и данные они принимают.
- Старая база в админке никуда не делась. Заявки за пять лет лежат в CMS, и при взломе утекут все разом.
Почему ломают именно ваш сайт
Не ваш. В этом всё дело.
Никто не выбирает компанию «Ромашка» персонально. Находится уязвимость в популярном плагине или шаблоне, под неё пишется готовый эксплойт, и дальше робот обходит интернет и пробует его на всех подряд — на тысячах сайтов за ночь. Сайт вашей компании попадает под удар не потому, что кому-то нужен, а потому, что на нём стоит тот же плагин, что и у остальных.
Масштаб такой: по данным Patchstack, в 2025 году в экосистеме WordPress нашли 11 334 уязвимости, из них 91% — в плагинах. Медианное время от публикации до первой попытки эксплуатации — пять часов. Совет «вовремя обновляйтесь» на таких сроках работает плохо, особенно если сайт сдали три года назад и с тех пор к нему никто не подходил.
Что с этим делать по-хозяйски
Не паниковать и не бросаться переделывать всё сразу. Разумный порядок действий такой.
- Выясните, какие данные вы вообще собираете. Все формы, включая те, что во всплывающих окнах и на забытых посадочных страницах. Часто выясняется, что половина не нужна.
- Уберите лишнее. Неиспользуемая форма, поле «дата рождения», которое никто не смотрит, счётчик от давно закрытой рекламной кампании — всё это чистый риск без всякой пользы.
- Проверьте документы. Политика на сайте, согласие рядом с формой, уведомление в Роскомнадзор. Это самая дешёвая часть и самая частая причина штрафа: наказывают не только за утечку, но и за отсутствие политики.
- Назначьте ответственного за обновления. Не «подрядчик, который делал сайт», а конкретного человека с конкретной периодичностью.
- Сократите площадь атаки. Чем меньше на сайте чужого кода, тем меньше поводов для беспокойства. Каждый лишний плагин — это ещё один автор, за которым вы не следите.
Чем тут можем помочь мы
Мы делаем сайты и веб-приложения без готовых CMS, конструкторов и сторонних библиотек: весь код пишем сами. Это не универсальный ответ на все вопросы, но на перечисленные выше он отвечает прямо.
- Массовые атаки проходят мимо. Готовый эксплойт к уникальному коду не подходит, а в базы сканеров он не попадает: искать дыры в системе, существующей в одном экземпляре, коммерчески бессмысленно.
- Нет цепочки поставок. Вредоносное обновление не приедет к вам с чужим плагином, потому что чужих плагинов нет.
- Данные посетителей никуда не уходят. Наши страницы не обращаются к сторонним серверам вообще — ни за шрифтами, ни за счётчиками. Трансграничная передача просто не возникает.
- Можно поставить в закрытый контур. Если данные чувствительные, система работает в локальной сети без выхода в интернет.
Честно о границах: ошибки бывают в любом коде, и в нашем тоже. Мы не обещаем неуязвимости — такого не обещает никто в здравом уме. Мы говорим о другом: о снижении вероятности на порядки и о том, что обслуживание такого сайта не требует ежемесячного латания чужих дыр.
С чего начать
Начните с того, чтобы просто посмотреть на свой сайт со стороны. У нас есть бесплатная проверка: она показывает, на чём сделан сайт, каким чужим сервисам он передаёт данные посетителей и что сообщает о себе сервер. Никаких проб на прочность — только то, что сайт сам рассказывает о себе каждому, кто его открывает.
А если хотите, чтобы мы посмотрели внимательно и сказали честно, стоит ли вообще что-то менять, — напишите на info@g3a.ru. Разбор бесплатный и ни к чему не обязывает: вполне возможно, что достаточно будет починить пару мелочей, и об этом мы тоже скажем прямо.
Источники
- Размеры штрафов: статья 13.11 КоАП РФ в редакции с 30 мая 2025 года.
- Уголовная ответственность: статья 272.1 УК РФ, действует с 11 декабря 2024 года.
- Статистика утечек и штрафов за 2025 год: отчёт экспертно-аналитического центра InfoWatch.
- Уязвимости WordPress: Patchstack, State of WordPress Security in 2026.